Entre el 1 de enero y el 29 de octubre de 2026, la agencia de ciberseguridad de Estados Unidos (CISA) agregó 280 vulnerabilidades a su catálogo KEV (Known Exploited Vulnerabilities): la lista pública de fallas con explotación confirmada en ataques reales. Cruzamos ese catálogo con la probabilidad de explotación EPSS de FIRST y con la severidad CVSS publicada en cve.org para responder una pregunta práctica: si no alcanzas a parchear todo, ¿qué parcheas primero?
Resumen en cifras
- 280 ingresos al KEV entre enero y el 29 de octubre de 2026; 27 (9,6 %) con uso conocido en campañas de ransomware.
- 106 fabricantes distintos; Microsoft concentra 40 ingresos (14,3 %) y Cisco, 20 (7,1 %).
- De las 193 vulnerabilidades con identificador CVE-2026, la mediana entre la publicación del CVE y su ingreso al KEV fue de 4 días; 116 (60,1 %) entraron en 7 días o menos.
- 29 de 280 (10,4 %) tienen severidad CVSS media o baja: un filtro de “solo críticas y altas” las habría dejado fuera.
- 117 (41,8 %) tienen EPSS sobre 0,5, pero 17 están bajo 0,01: EPSS por sí solo tampoco basta.
Método
Usamos solo datos públicos, descargados el 30 de octubre de 2026 (03:12 UTC):
- Catálogo KEV de CISA, versión 2026.10.29 (1.764 entradas en total).
- EPSS de FIRST, modelo v2026.06.15, puntajes del 29 de octubre de 2026.
- Registros CVE de cve.org (API cveawg.mitre.org) para la fecha de publicación, el fabricante y el puntaje CVSS de cada vulnerabilidad.
Las reglas del cálculo:
- Período: entradas cuya fecha de ingreso al KEV está entre el 01-01-2026 y el 29-10-2026, ambos incluidos. Se cuenta por fecha de ingreso, no por año del CVE, así que entran fallas antiguas que se confirmaron como explotadas este año.
- Días a explotación: fecha de ingreso al KEV menos fecha de publicación del CVE en cve.org, en días calendario. Es una aproximación: el KEV registra cuándo CISA confirma la explotación, no cuándo empezó.
- CVSS: puntaje base publicado por la CNA (el organismo que asigna el CVE), en el orden v3.1, v3.0 y v4.0; si la CNA no publica uno, usamos el de CISA-ADP. Resultado: 222 puntajes de la CNA y 58 de CISA-ADP; 223 en v3.1, 51 en v4.0 y 6 en v3.0. Bandas: baja bajo 4,0; media de 4,0 a 6,9; alta de 7,0 a 8,9; crítica desde 9,0.
- EPSS: puntaje vigente al 29 de octubre de 2026, no el que tenía cada CVE el día de su ingreso al KEV.
- Verificación: cada CVE que nombramos se contrastó contra su registro en cve.org (fabricante y producto). La lista de verificación está publicada junto al script.
Para reproducir el análisis:
# 1. Datos de entrada, fijados a la versión usada (SHA-256 al final)
#    KEV 2026.10.29 desde el espejo oficial de CISA en GitHub; EPSS del 29-10-2026
curl --create-dirs -o data/raw/known_exploited_vulnerabilities.json https://raw.githubusercontent.com/cisagov/kev-data/94ce630f87d58623e4c45b30f5fbdf398ab10af5/known_exploited_vulnerabilities.json
curl -o data/raw/epss_scores-current.csv.gz https://epss.empiricalsecurity.com/epss_scores-2026-10-29.csv.gz

# 2. Registros de cve.org y cálculo (Node 22 o superior, sin dependencias)
node analyze.mjs fetch
node analyze.mjs

# 3. Verificación de cada CVE nombrado contra cve.org
node verify-cves.mjs

# KEV  38a7172a5f26470dc7632aaa1c6cff4a51fe7bfec8cdce978a19b816a751e34d
# EPSS 221453f92968acfb993022670cd551664d0b42efdb7000b9a3746b7060ecbf0e
El script, los resultados, la tabla completa de las 280 entradas y la lista de verificación están en astrum.company/research/2026-kev-chile.
Hallazgos
1 · El ritmo no baja
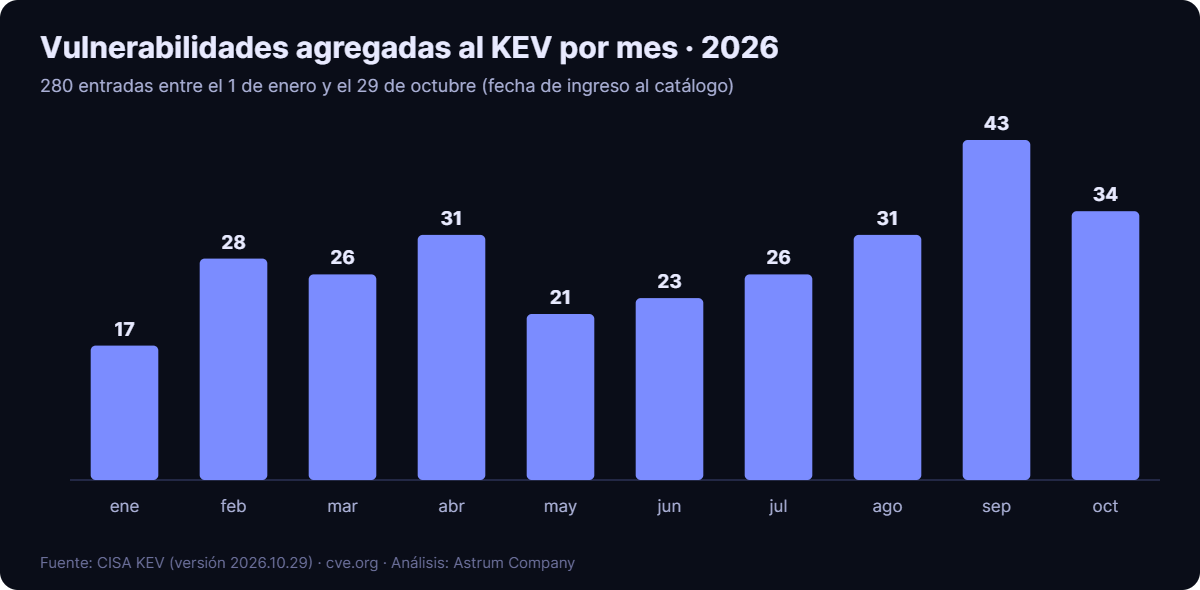
El mes con más ingresos fue septiembre (43) y el de menos, enero (17). De las 280 entradas, 193 tienen identificador de 2026, 38 de 2025 y 49 de 2024 o antes. El caso más llamativo es CVE-2008-4250, la falla de Windows conocida como MS08-067, que ingresó al KEV el 20 de mayo de 2026: los sistemas heredados siguen siendo un blanco.
2 · Pocos fabricantes concentran el riesgo
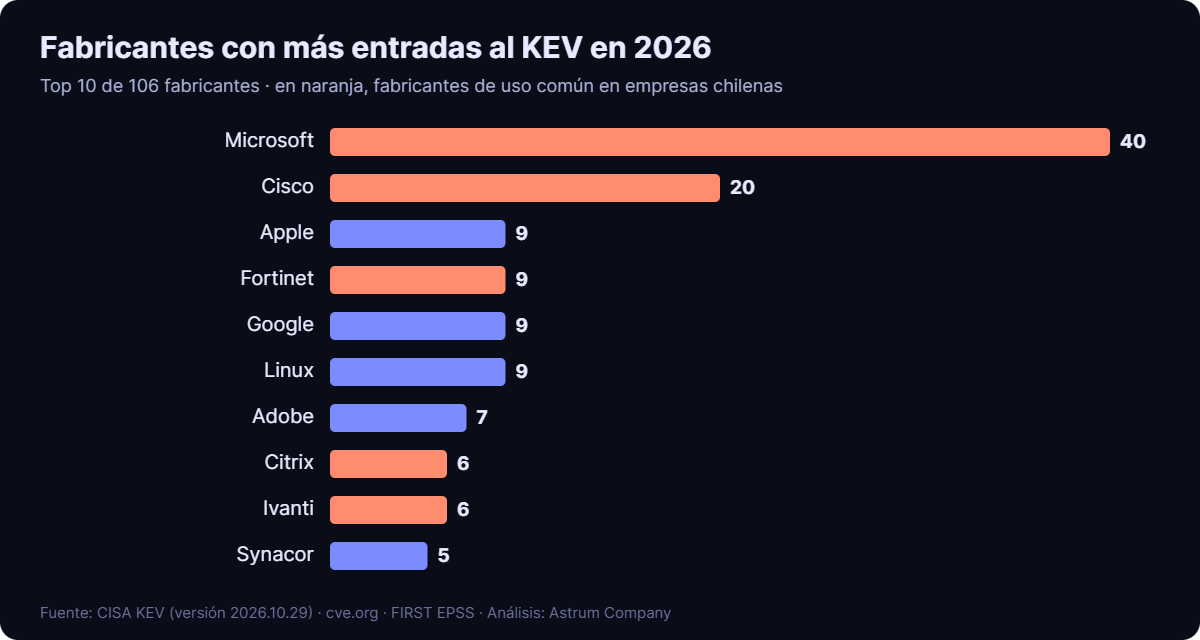
Los fabricantes con más ingresos fueron Microsoft (40); Cisco (20); Apple, Fortinet, Google y Linux (9 cada uno). Por producto, los que suman cinco o más:
Fabricante y producto (según KEV) | Ingresos 2026 |
|---|---|
Microsoft Windows | 14 |
Linux Kernel | 9 |
Apple (varios productos) | 7 |
Cisco Catalyst SD-WAN Manager | 5 |
Citrix NetScaler | 5 |
Microsoft SharePoint | 5 |
Entre las 27 entradas con uso conocido en ransomware, los fabricantes con dos o más fueron Microsoft (4); SmarterTools (3); Cisco, JetBrains, SimpleHelp y SonicWall (2 cada uno).
3 · La ventana para parchear se mide en días
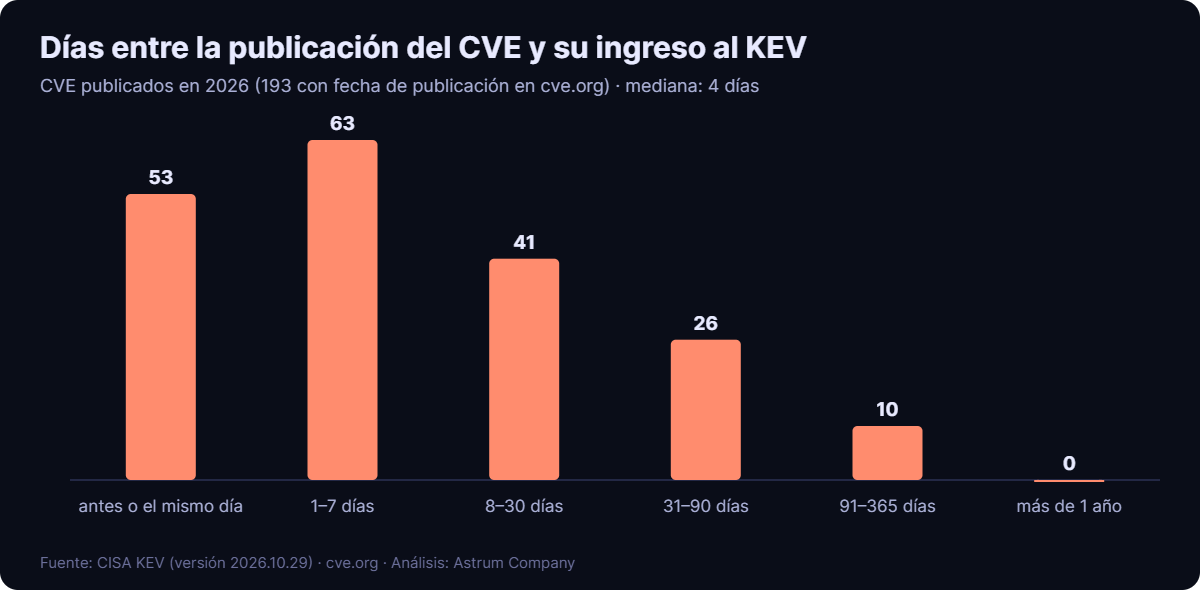
Para los 193 CVE de 2026, la mediana fue de 4 días. 157 (81,3 %) ingresaron dentro de 30 días, y 50 lo hicieron el mismo día de su publicación. Si se consideran las 280 entradas, la mediana sube a 14 días porque se suman fallas antiguas confirmadas tarde.
Hay 3 casos con un día negativo (ingreso un día antes de la publicación en cve.org). Lo más probable es un efecto de zona horaria: el KEV registra solo la fecha, mientras cve.org registra fecha y hora en UTC.
La consecuencia práctica: un ciclo mensual de parches llega tarde para lo que está expuesto a internet. Para eso hace falta una vía rápida.
4 · Por qué CVSS no basta (y EPSS solo, tampoco)
De las 280 entradas, 127 son críticas, 124 altas, 28 medias y 1 baja. Es decir, 29 vulnerabilidades (10,4 %) se explotaron pese a tener severidad media o baja. Las de mayor EPSS en ese grupo:
CVE | Fabricante y producto | CVSS | EPSS | Ingreso KEV |
|---|---|---|---|---|
Vitejs | 5,3 | 0,749 | 22-01-2026 | |
Microsoft Windows | 4,3 | 0,709 | 28-04-2026 | |
Kludex Starlette | 6,5 | 0,703 | 02-09-2026 | |
Microsoft Defender | 4,0 | 0,631 | 20-05-2026 | |
Wing FTP Server | 4,3 | 0,625 | 16-03-2026 |
CVSS mide la gravedad técnica de una falla, no la probabilidad de que la usen contra ti. EPSS estima la probabilidad de actividad de explotación en los próximos 30 días: 180 entradas del KEV 2026 (64,3 %) superan 0,1 y la mediana es 0,29. Pero 17 entradas ya confirmadas como explotadas tienen EPSS bajo 0,01. La conclusión es un orden: primero el KEV (explotación confirmada), después EPSS para ordenar dentro del KEV y CVSS para dimensionar el impacto.
Qué parchear primero
Criterio: vulnerabilidades que ingresaron al KEV en 2026, con EPSS de al menos 0,1 y de fabricantes de uso extendido en empresas chilenas (Microsoft, Fortinet, Cisco, VMware / Broadcom, Ivanti, Citrix, Apache, WordPress, SonicWall, Palo Alto Networks, Oracle, SAP, Atlassian). Se ordenan por EPSS, con un máximo de dos por fabricante. Cumplen el criterio 71; estas son las 8 primeras. La lista de fabricantes es un criterio editorial, no una medición de base instalada.
CVE | Fabricante y producto | Ingreso KEV | EPSS | CVSS |
|---|---|---|---|---|
Ivanti Sentry | 11-06-2026 | 0,999 | 10,0 | |
Atlassian (varios productos) | 15-10-2026 | 0,995 | 9,3 | |
Microsoft Windows | 20-05-2026 | 0,988 | 9,8 | |
Ivanti Endpoint Manager Mobile (EPMM) | 29-01-2026 | 0,987 | 9,8 | |
Apache Tomcat | 04-08-2026 | 0,985 | 7,5 | |
Apache ActiveMQ | 16-04-2026 | 0,983 | 8,8 | |
Fortinet FortiClient EMS | 13-04-2026 | 0,977 | 9,1 | |
Oracle PeopleSoft Enterprise PeopleTools (ransomware) | 12-06-2026 | 0,967 | 9,8 |
Acción para cada una:
- CVE-2026-10520 · Ivanti Sentry. Aplica la corrección del aviso de Ivanti. Según el KEV, la falla se explota cuando el equipo Sentry está sin gestionar y con sus interfaces accesibles desde fuera; mientras parchas, no las dejes expuestas a internet. Aviso del fabricante.
- CVE-2026-21589 · Atlassian (varios productos). Actualiza las ediciones Data Center afectadas (Bitbucket, Confluence, Jira, Bamboo, Crowd, Crucible y Fisheye) a las versiones que indica el aviso de Atlassian. Un atacante sin credenciales puede leer archivos de la aplicación. Aviso del fabricante.
- CVE-2008-4250 · Microsoft Windows. Es MS08-067, una falla de 2008 que el KEV incorporó en 2026. Busca equipos Windows heredados con el servicio Server expuesto; aplica el boletín de Microsoft o, si no es posible, aíslalos o retíralos y bloquea SMB desde redes no confiables. Aviso del fabricante.
- CVE-2026-1281 · Ivanti Endpoint Manager Mobile (EPMM). Aplica las mitigaciones de Ivanti y, como pide la nota del KEV, revisa si hay señales de compromiso en todas las instancias de EPMM accesibles desde internet. Aviso del fabricante.
- CVE-2026-34486 · Apache Tomcat. Actualiza Tomcat a la versión corregida del aviso de Apache. Permite saltarse el EncryptInterceptor del clúster y, según el KEV, puede encadenarse con otra vulnerabilidad de Tomcat. Aviso del fabricante.
- CVE-2026-34197 · Apache ActiveMQ. Actualiza ActiveMQ según el aviso de Apache. La falla permite inyectar código; no dejes el broker ni su consola accesibles desde internet. Aviso del fabricante.
- CVE-2026-21643 · Fortinet FortiClient EMS. Aplica la versión corregida que indica el aviso FG-IR-25-1142 de Fortinet. Es una inyección SQL sin autenticación sobre la interfaz web de FortiClient EMS; restringe quién puede alcanzarla. Aviso del fabricante.
- CVE-2026-35273 · Oracle PeopleSoft Enterprise PeopleTools. Aplica la alerta de seguridad de Oracle. Permite tomar el control de PeopleTools sin autenticarse y el KEV la marca con uso conocido en ransomware. Aviso del fabricante.
Recomendaciones
- Cruza tu inventario con el KEV. El catálogo es gratuito y se descarga en JSON o CSV. Revisarlo cada semana contra la lista de productos y versiones que usas ya descarta gran parte del ruido.
- Prioriza en este orden: KEV, luego EPSS y exposición a internet, luego CVSS. Un CVSS medio que está en el KEV va antes que un crítico sin explotación conocida.
- Empieza por lo expuesto: VPN, gestión de dispositivos móviles, correo, consolas de administración y aplicaciones publicadas. Son los equipos que aparecen una y otra vez en la lista.
- Define una vía rápida. Con una mediana de 4 días entre publicación e ingreso al KEV, lo expuesto no puede esperar al ciclo mensual.
- No olvides lo heredado. MS08-067 en el KEV de 2026 es un recordatorio: si un sistema no se puede parchear, aíslalo o retíralo.
- Si no puedes parchear hoy, mitiga y revisa. Restringe el acceso, aplica las mitigaciones del fabricante y busca señales de compromiso, como pide el KEV para varias de estas fallas.
Limitaciones
- El KEV es un catálogo del gobierno de Estados Unidos: incluye lo que CISA confirma, no todo lo que se explota. Que una falla no esté en el KEV no significa que no se esté explotando.
- EPSS cambia a diario. Usamos los puntajes del 29 de octubre de 2026; otro día darán un orden algo distinto.
- La fecha de ingreso al KEV no es la fecha de la primera explotación, y la comparación de fechas puede correrse un día por zona horaria.
- Los puntajes CVSS mezclan versiones (v3.1, v3.0, v4.0) y fuentes (CNA y CISA-ADP), por lo que no son estrictamente comparables entre sí.
- “Uso extendido en empresas chilenas” es un criterio editorial; no tenemos un dato público de base instalada por país.
- Una marca de ransomware “desconocida” en el KEV no significa que la falla no se use en ransomware.
- No incorporamos fuentes locales, como las alertas del CSIRT de Gobierno de Chile; cruzarlas es un paso natural para una segunda versión.
Fuentes
- CISA · Known Exploited Vulnerabilities Catalog (versión 2026.10.29).
- FIRST · Exploit Prediction Scoring System (EPSS) (modelo v2026.06.15).
- CVE Program · cve.org (registros CVE JSON 5 vía cveawg.mitre.org).
- FIRST · Common Vulnerability Scoring System (CVSS).
- Astrum · script, resultados y verificación de este análisis.
En Astrum la ciberseguridad es nuestra línea central. Si quieres aplicar este mismo método a tu inventario y ordenar qué parchear primero, conversemos.